
Ahhoz, hogy valaki megtudja, a kiberbiztonsági törvény hatálya alá tartozik-e, a 17. paragrafust kell felcsapni, és kettő darab bekezdést kell elolvasni – hangzott el a Klasszis Média által szervezett NIS2 újratöltve című konferencián. Király Anna, a Szabályozott Tevékenységek Felügyeleti Hatósága (SZTFH) kiberbiztonsági szakértője azért hozzátette, hogy ez mégsem ilyen egyszerű, mert a jogszabály külső, uniós irányelvre hivatkozik. Ismertette, elsőként azt kell megnézni, a törvényben meghatározott tevékenységet végez-e, második körben pedig azt kell meghatározni, hogy a cég mikro- vagy kisvállalkozásnak minősül-e, utóbbiakra ugyanis nem terjed ki a törvény hatálya. A szakértő megjegyezte, ha kétely merül fel, akkor a hatóságnak kell hinni.
Ha az Invitechet kérdezik az adott cég érintettségéről, akkor ők is azt szokták mondani, hogy forduljanak a hatósághoz – tette hozzá Pataki Tünde. Az informatikai cég stratégiai és kiemelt ügyfelek csoport üzletágvezetője megjegyezte,
a hazai vállalkozások kibervédelmi és digitális érettségi szintje még nem elég magas,
ezért az ő cégük folyamatosan szervez tréningeket ennek emelésére. Azt tapasztalja – tette hozzá –, hogy az IT-vezetők mér készek lennének áldozni e téren a fejlesztésre, ám erről a tulajdonost kellett meggyőzni. A NIS2 azért is jó, mert alátámasztja ezt a fejlesztési szándékot – mondta a szakember.
Fotó: Klasszis Média
A Tigránál szintén számos kérdést kapnak a NIS2-vel kapcsolatban – közölte Alföldi Judit, a cég információbiztonsági üzletágvezetője. Ő arra mutatott rá, hogy ha az adott vállalkozás meggyőződött, a NIS2 szabályozás hatály alá tartozik, akkor kell találni egy megfelelő stratégiai partnert. Az ő segítségével a szervezet érettségéhez és kockázataihoz arányosítva lehet minden problémára valamilyen védelmi intézkedést bevezetni – húzta alá a szakértő. Hozzáfűzte, a kiberbiztonsági szakma nem túl nagy, előbb-utóbb lehet találni az üzletfelek között olyat, aki tud ajánlani olyan kiberbiztonsági tanácsadó céget, akivel kapcsolatban jó tapasztalatai vannak.
Nem érdemes tapasztalat nélküli, új céggel „okosban” megoldani, mert akkor lehet, hogy megzsarolnak, támadást kaphat a cég – mondta Pataki Tünde. Úgy véli, olyan szakembercsapatot kell megbízni, aki az összes folyamatot át tudja nézni, megmutatja, hol vannak azok a sérülékenységek, ahol a támadók bejuthatnak, a cégnek pedig prioritási sorrendet kell felállítani, hogy milyen sorrendben tömködje be a lyukakat.
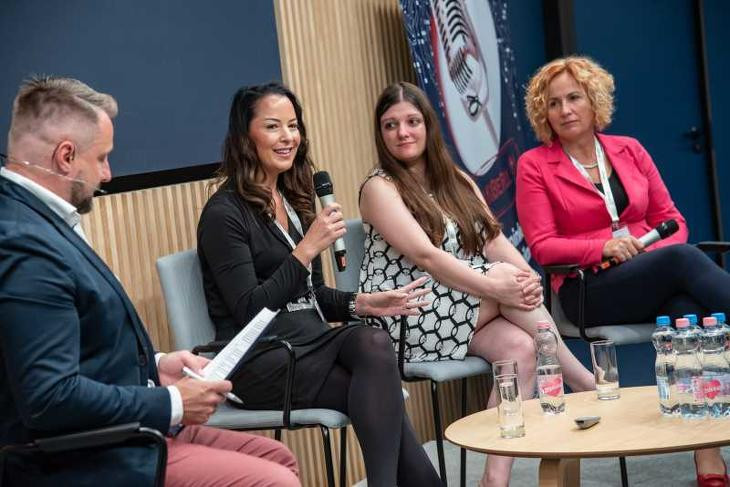
Király Anna ehhez azt fűzte hozzá, hogy „lehet megúszásra játszani”, és szerződni „tavaly még dinnyét áruló, most már NIS2-szakértő céggel”, de az általuk kínált szolgáltatás nem fog megfelelni az auditon. Az SZTFH szakértője reméli, hogy ez majd a piac öntisztítását fogja magával hozni. Közölte, az audit összege ársapkázva lesz, ez alatt a piacra bízzák, mennyit kérnek ezért a szolgáltatásért. Az auditoroknak egyébként módszertan, szabályrendszer alapján kell majd értékelniük, hogy összehasonlíthatóak legyenek a cégek – tette hozzá Király Anna.
Fotó: Klasszis Média
Az auditálás nyomán versenyelőnyt fog jelenteni, hogy nincsen kár – mondta Alföldi Judit –, ám az egész szabályozás célja, hogy az adataink biztonságban legyenek. Hasonlóan vélekedett Pataki Tünde, aki szerint
számos cég elő fogja írni, hogy csak auditált cégek lehetnek az ő beszállítói,
mivel nem szeretné, hogy az egyik (nem auditált) beszállítóján keresztül támadja meg őt egy hackercsapat.
A beszállítói lánc kiemelt topic – mutatott rá Alföldi Judit –, ennek sérülékenysége tendenciózusan emelkedik. A szervezet vezetőjének feladata, hogy a szállítói lánc szereplőivel szerződést kötve biztosítsa annak biztonságát – nyomatékosította. Király Anna azért megnyugtatott, a pékséget, aki a hétfői vezetői meetingekre a péksüteményt szállítja, nem kötelező bejelenteni.
Az auditorokkal kapcsolatban a hatóság szakembere közölte, a rendelettervezet már megjelent, és bíznak abban, hogy hamarosan a végleges rendelet is olvasható lesz. Ami biztos – fejtette ki –, hogy nekik szerepelniük kell majd az Alkotmányvédelmi Hivatal által vezetett sérülékenységvizsgálati jegyzékben. Ám megjegyezte, volt már olyan eset, hogy egy vállalkozás leszerződött egy IT-biztonsági céggel, ám az SZTFH elutasító határozatot hozott, mondván, rájuk a törvény nem is vonatkozik. Arra a felvetésre, hogy ennek ellenére mégis érdemes megcsinálni, Király Anna kifejtette, önkéntes alapon lehet csinálni, csak utána a vezetőnek nehéz megmagyarázni, miért kellett pénzt költeni rá.
Az üzletmenet-folytonossáról szólva Pataki Tünde arra hívta fel a figyelmet, hogy ha egy cégnek kibertámadás miatt csökken a bevétele, csak hosszú idő után lesz képes magát ugyanarra a szintre feltornászni. Ráadásul az alkalmazottaiért is felelősséggel tartozik.
Fotó: Klasszis Média
Király Anna egy példával érzékeltetve elmondta egy vállalkozás esetét, ahol a gyártósor tökéletesen védett volt, de az irodai hálózat bekapott egy zsarolóvírust. Így azután hiába gyártottak, mivel vevői nyilvántartás és a logisztika egy titkosított adatbázisban volt, az elérhetetlenné vált. Emiatt – folytatta – abszurd módon a cégnél a telefonok felett kellett ülni, hogy hátha kapnak egy telefonhívást attól, akinek nem szállítottak. Vagyis
az üzletmenet-folytonosság miatt igenis fontos a háttérben levő levelezés, a logisztika, a raktárkapacitás.
Elképzelhető lett volna az a forgatókönyv is – vonta le a konzekvenciát –, hogy az üzletvezetőnek meg kellett volna nyomni azt a bizonyos piros gombot, mert a termékeket nem tudták volna hova elhelyezni.
Az oktatás aspektusára áttérve Pataki Tünde arra hívta fel a figyelmet, hogy elképzelhető, egy vállalkozás nem veszi észre, hogy kibertámadás éri. Mint mondta, támadás főleg a felső vezetőket éri, mert ott vannak a fontos adatok. Ugyanakkor hangsúlyozta, az alkalmazottak oktatása éppoly fontos, mert „tulajdonképpen onnan jön be a zsarolás”. Ezen a vonalon továbbhaladva az Invitech szakembere azt is elmondta, ez az oktatás „lecsorog” a családok felé, így a gyermekek is tudatosabban fogják használni okostelefonjaikat- Ugyanis – fejtette ki – a gyermekeket nem védi semmi, csak a szülő, aki el tudja mondani, mit nem szabad csinálni a mai világban.
Alföldi Judit azt hangsúlyozta, egész más típusú oktatásra van szüksége egy vezetőnek, a pénzügyi részleget, illetve az üzemeltetési réteget és a végfelhasználót is. Úgy vélte ez a szintezés hiányzik nagyon sokszor, helyette ugyanazt az oktatási anyagot kapja meg mindenki az adott vállalkozásnál. Hangsúlyozta, legalább ilyen fontos lenne visszamérni, és teszteken végigvinni az egész csapatot. Példaként hozta fel, hogy egy zsarolólevélhez hasonló teszt e-mailt körbe lehetne küldeni, és megnézni, mennyien kattintottak rá. Király Anna erre reflektálva közölte, a már olvasható rendelettervezetben az szerepel,
szerepkör alapú oktatásokat kell tartani. Ennek legalapvetőbb felosztása a pénzügy, az IT, a vezetőség és a „mindenki más” kategóriák.
Mi a teendő, ha beütött a krach, és indicens történt? – merült fel a kérdés. Az első, nagyon fontos teendő, hogy nem pánikolni – húzta alá Alföldi Judit. A szakértő azt tanácsolta, ilyenkor hívjunk egy hozzáértő csapatot, akik végigvezetnek azon az úton, amin érdemes. Kifejtette, ilyenkor szeparálni kell a rendszereket, ha nagyon nagy a baj, akkor akár mindent le kell választani a hálózatról, lassan újraindítani, és emellett fontos a mentéseket felülvizsgálni, mert lehet, hogy a támadó több hónapja jelen van a rendszerünkben.
Nagyon fontos szólni ilyen esetben a hatóságnak – fűzte hozzá Király Anna, aki arról tájékoztatott, a Nemzeti Kibervédelmi Intézet (NKI) lesz az eseménykezelő központ. De azt is kiemelte, ez a szervezet alapvetően segíteni fog, nem pedig azt nyomozni, mit rontott el az adott vállalkozás. Emellett az NKI fogja megosztani az információt is az incidens körülményeiről, így
preventív jelleggel tudnak információt adni a többi, hasonló rendszert használó cég sérülékenységének kijavítására.
Ezt megerősítette Pataki Tünde, aki közölte, az Invitechnél szoktak proaktív jelleggel szólni, ha látnak támadást vagy adatszivárgást. Kifejtette, szerinte jó gyakorlat, ha a cégek a nyilvánosság felé is kommunikálják azt, hogy milyen támadás érte őket, mert az a piac felé is mutatja, bármely vállalkozást érhet kibertámadás.
Mindhárom szakértő egyetértett abban, hogy támadás esetén a legfontosabb a higgadtság, és hogy legyen mellettük jó szakember.


 Kármán András, Magyarország pénzügyminisztere október elsején – az idősek világnapján – a közösségi médiában tett közzé videót a TISZA-nyugdíjemelés részleteive







