
A Trump-kormány hivatalosan is Észak-Koreát vádolja a WannaCry néven elterjedt kibertámadásokért – írja a Reuters. Az év elején elindított támadás számos kórház, pénzügyi intézet és vállalkozás körében okozott fennakadásokat, az amerikai elnök biztonsági tanácsadója szerint a támadás széleskörű volt és milliárdokat emésztett fel, ezért pedig a koreai vezetés közvetlenül felelős.
Észak-Korea ellenőrzés nélkül, kifejezetten rosszul viselkedett az elmúlt évtizedben, ez a kártékony hozzáállás pedig már minden képzeletet felülmúló szintet kezd elérni – írja Tom Bossert. Az Egyesült Államok kormánya nagy önbizalommal állítja, hog a Lazarus Csoportként elhíresült hackerek a koreai vezetéssel összedolgozva terjesztették el a WannaCry-t. Biztonsági szakemberek és az amerikai hivatalos szervek szerint ugyanez a csoport felelős a Sony ellen 2014-ben elkövetett támadásért, amely során számos vállalati információ került a nyilvánosság elé, illetve törlődött a cég szervereiről.
Az északi-koreai vezetés egyelőre nem reagált a hírre, de korábban már tagadták kapcsolatukat a számítógépes vírussal, lejárató kampánynak nevezve az amerikaiak híreszteléseit. Washington nyilatkozata nem tartalmaz konkrét válaszlépéseket, sem a támadással gyanúsítottak neveit.
MIlliárdos károk világszerte
A Wannacry májusban terjedt el, a megjelenést követő pár nap alatt az Egyesült Királyságban leálltak a kórházak rendszerei, de a zsarolóvírus terjedése kapcsán rövid időn belül, csaknem száz ország érintettségéről jelentek meg hírek, érintett Spanyolország, Nagy-Britannia, Ukrajna, Oroszország, India és Kína is - közölte a Kormányzati Eseménykezelő Központ. Az elemzések szerint a WannaCry távoli kódfuttatást kezdeményez a Microsoft Windows rendszerekben önmaga terjesztéséhez. Mivel a vírus képes féregszerűen terjedni, ezért rendkívül gyorsan fertőz a belső hálózatokon is.
|
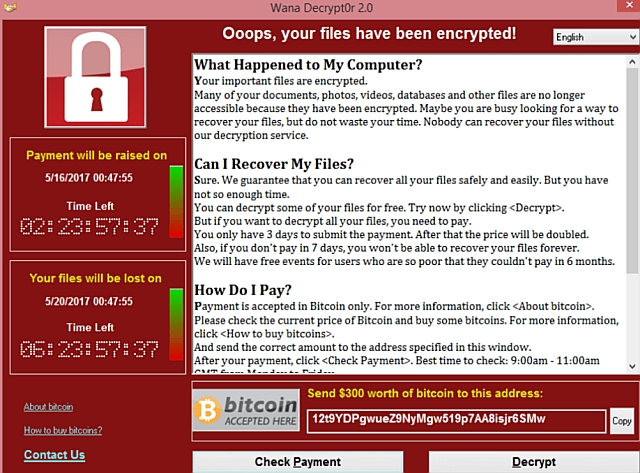
| A WannaCry ransomware egy fertőzött gépen. |
A támadássorozat világszerte mintegy 150 országban okozott problémákat májusban és több mint 300 ezer számítógépet tudott megfertőzni. Az egyik legnagyobb károkat a FedEx szenvedte el: az amerikai globális szállítmányozó vállalat szeptemberi nyilatkozata alapján több mint 300 millió dolláros károkat okozott a program.
Magyarországon a Telenort is elérte a ransomware-típusú vírus. Sárvári Richárd, a Telenor megbízott műszaki vezérigazgató-helyettese akkor elmondta: nem voltak veszélyben a lakossági felhasználók adatai és eszközei a világszerte észlelt kibertámadás sorozatban, a Telenor előfizetői változatlanul használhatják készülékeiken az internetet. Mint később kiderült, mindössze néhány száz gépet tudott csak megfertőzni a program Magyarországon és alig hozott valamit a hackerek konyhájára.
A támadás elsőre egy ransomware vírusnak tűnt, amelynek lényege, hogy a számítógép adatait kódolással elérhetetlenné teszi, a felhasználók pedig csak bitcoin valutában történő váltságdíj kifizetése esetén kaphatják vissza az adataikat. Számos szakember azonban mindez csak figyelemelterelés volt, hogy a hackerek eltitkolják a program igazán kártékony tevékenységét. A feltételezések szerint a WannaCry véletlenül szabadult el, miközben a kódot fejlesztették. Ez magyarázhatja, miért is sikerült ilyen könnyen leállítani a szoftvert - írja az Origo.
A Microsoft nyert az ügyön csak igazán
A program a Windows szoftverének egyik gyengeségére épített, amelyet az Amerikai Nemzetbiztonsági Ügynökség fedezett fel – az NSA azonban ezt az információt saját célokra használta, hogy kibertámadásokhoz alkalmas eszközöket hozhasson létre. A Shadow Brokers nevű csoport később feltörte az NSA szervereit és online közzétette az érzékeny információkat. A hír komoly felháborodást keltett a Microsoft részéről, a vállalat elnöke szerint a nemzetbiztonsági szerveknek inkább javítania kellene ezeket a biztonsági réseket, nem pedig saját célokra felhasználnia.
Az eset végül anyagi szempontból biztos főnyeremény lehet a Microsoftnak: azok a szervezetek, amelyek eddig a túl magas költségek miatt nem álltak át a régi Windowsokról az új, védettebb verzióra, most kétszer is meggondolják, hogy megéri-e kockáztatni. Bár 100 százalékos védelem nem létezik, de az új kiadásokra legalább érkeznek biztonsági frissítések, ellenben a Windows 98 és Windows XP-vel, amelyek terméktámogatása megszűnik. Erről részletesebben is írtunk korábban.
|
Egy készpénzfelvételnek indult – hogyan lett adatlopás a vége? Ismerjük már a különböző vírusirtók és az online biztonsági lépések használatának fontosságát, a hackerek azonban nem csak a virtuális, hanem a fizikai térben is leselkednek ránk. Egy bankkártya adatainak megszerzése épp annyi ideig tart, ameddig készpénzt veszünk fel egy automatából, a hatását azonban akár csak hónapokkal később vesszük észre a bankszámlánkon. Tovább >>> |




 Szerdán tovább mérséklődtek a hazai üzemanyagárak.




